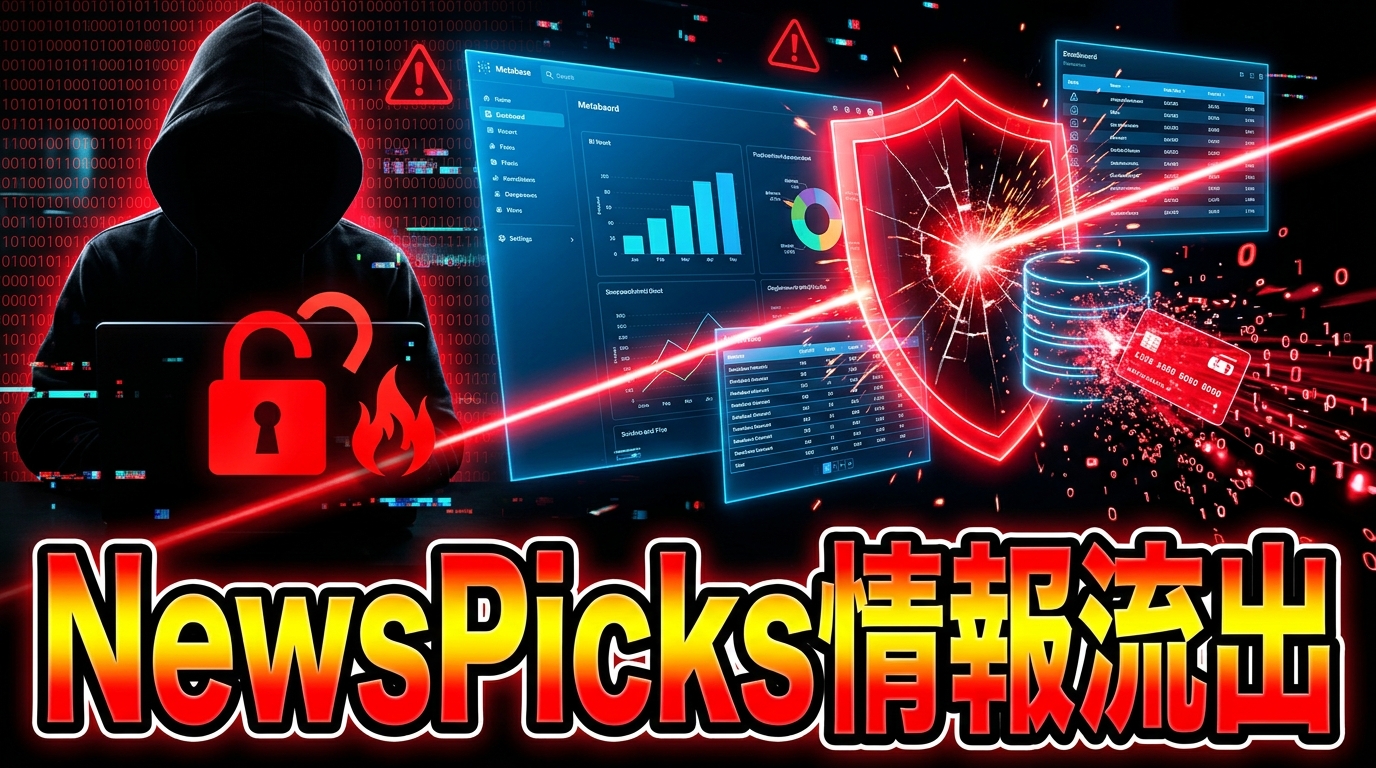
株式会社ユーザベースは2026年11月18日、同社が運営するソーシャル経済メディア「NewsPicks」において発生した不正アクセスおよび個人情報漏洩について、外部専門機関のフォレンジック調査を含む最終調査結果と再発防止策を公表しました。
何が起きたのか?
発表によると、ニュース編成やマーケティング分析に利用していたオープンソースBIツール「Metabase」において、ログイン認証前に悪用可能なSQLインジェクションの脆弱性(CVE-2026-72898/CVSS 10.0)を突かれ、多要素認証付きのシングルサインオンを迂回されたうえで管理者権限のAPIキーを不正作成されていました。
- 不正アクセス期間:2026年8月10日から9月28日にかけてデータベースから不正にデータを取得
- 確定した流出件数:メールアドレス 322,531件、ウェブ決済に関わるクレジットカード情報の一部 361,598件など
- 悪用された脆弱性:Metabaseの認証前SQLインジェクション脆弱性(CVE-2026-72898/深刻度スコア 10.0)
なぜ危険なのか・影響範囲
本件で特に警戒すべき点は、同社が脆弱性公表の3営業日後(8月12日)に修正パッチを適用していたにもかかわらず、パッチ適用前日の8月11日にすでに攻撃者が自動スクリプトで侵入し、管理者APIキーを残していたため、アップデート後も約1か月半にわたりデータ取得が継続されていたことです。
外部公開されているBIツールや分析基盤はデータベースと直結しているため、脆弱性の公表から数日以内に自動攻撃の標的となりやすく、パッチ適用だけでなく「侵入後に作成されたAPIキーやセッションの完全失効」が不可欠であることを示す事例となりました。
今すぐ取るべき対策
BIツールや社内データ分析基盤を運用している企業担当者、およびNewsPicks利用者は以下の対策を実施してください。
- 管理・分析ツールのネットワーク制限(システム管理者向け):MetabaseなどのBIツールはインターネットから直接到達できない構成とし、VPNやIP制限・ネットワークレベルの認証を必須化する。
- パッチ適用時のAPIキー・トークン棚卸し:重大脆弱性の修正アップデートを実施する際は、パッチ適用前に侵害された可能性を前提として既存のAPIキー・管理者アカウント・有効セッションをすべて強制失効・再発行する。
- 不審なフィッシングメールへの警戒(利用者向け):NewsPicksや決済代行会社を装ってカード情報やパスワードの再入力を求める不審なメール・SMSが届いても、記載されたURLは絶対に開かない。